
允许
自动运行
调用直接通过。适用于读取操作,以及你已经决定信任的常规写入操作。
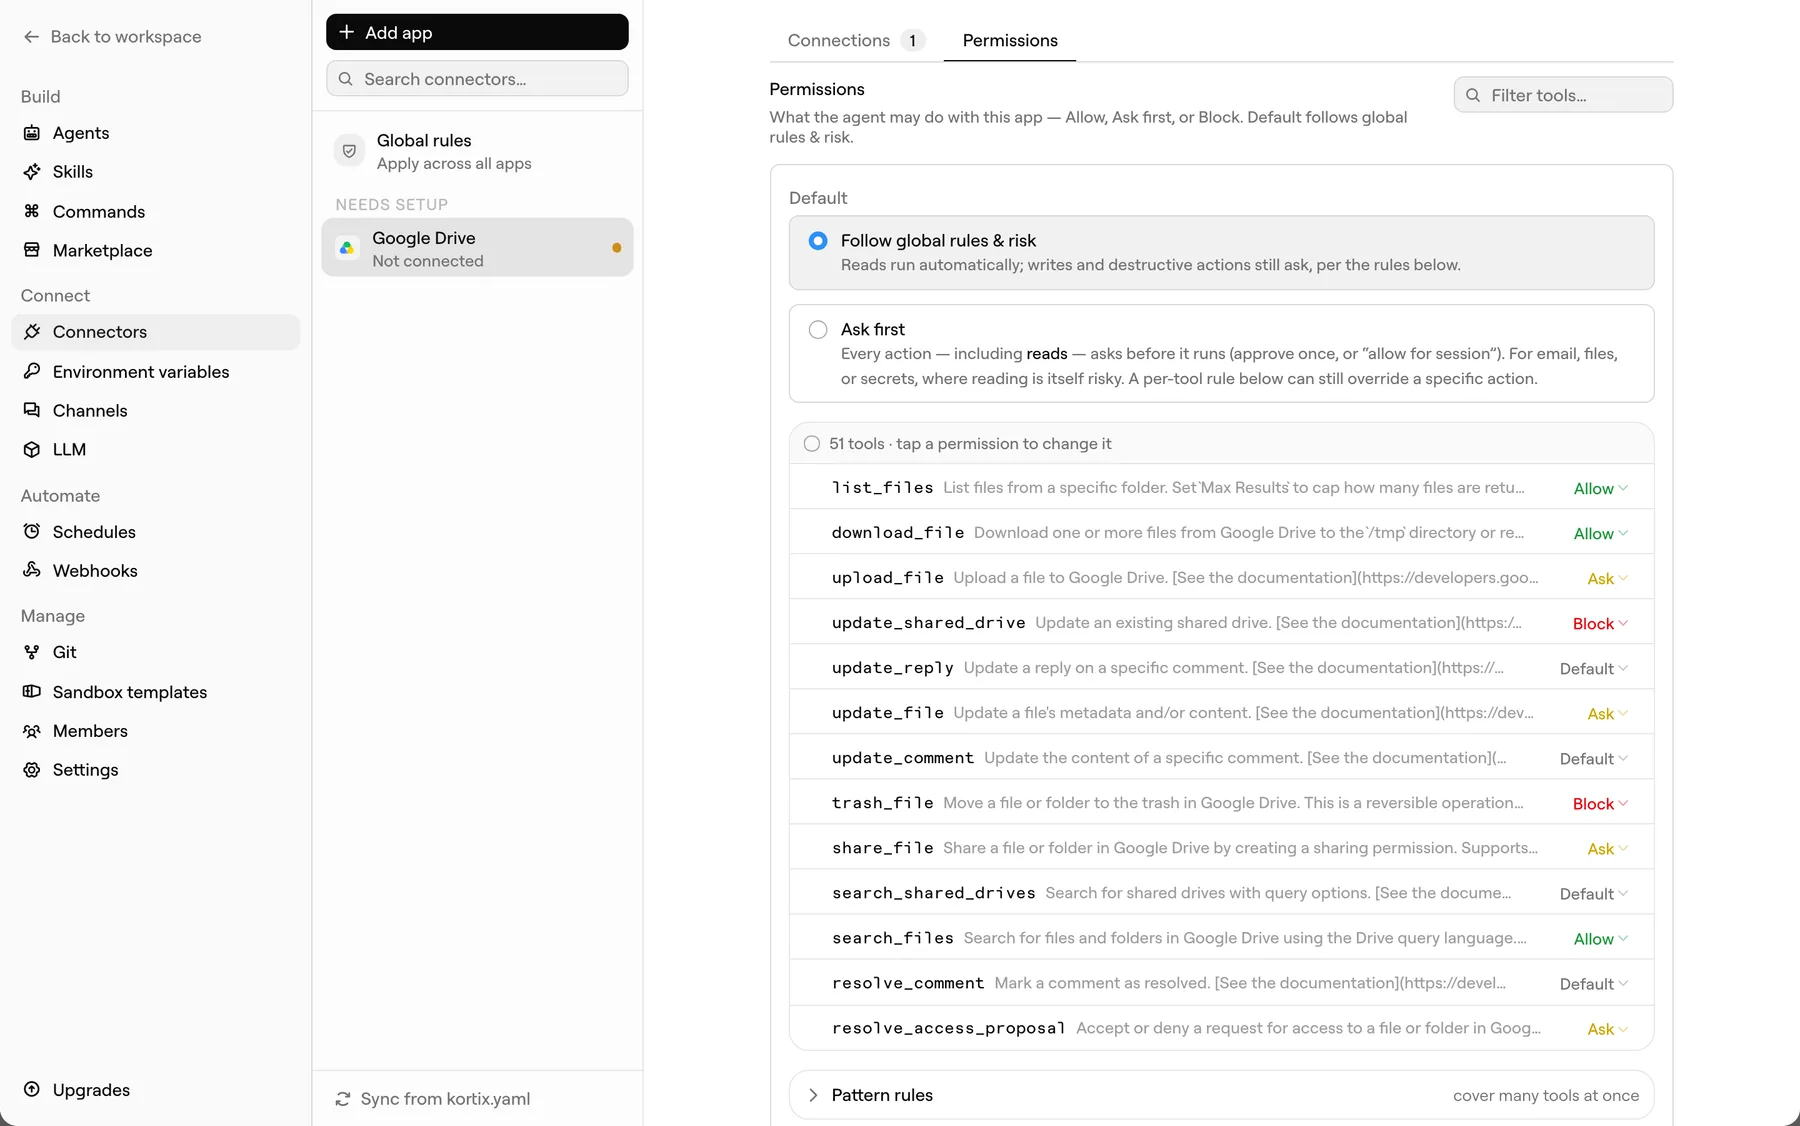
gmail.list_messages
连接器公开的每个操作都有三种处理方式之一,由你设置。可以逐个工具设置,也可以用一个规则覆盖数百个工具——默认使用 glob,包在斜杠中时则使用正则表达式。
调用直接通过。适用于读取操作,以及你已经决定信任的常规写入操作。
gmail.list_messages
运行会在调用处停止并等待。用户可以批准一次、批准本次会话的剩余操作,或拒绝。
gmail.send_email
该操作不可用,当前也无法通过批准解除限制。删除客户始终不在考虑范围内。
stripe.delete_customer
设为 Default 的工具没有自己的规则,会回退到项目默认规则。在你将默认规则设为风险模式之前——读取自动运行,写入和破坏性操作需要询问——未设置的项目会运行所有操作。
会报错的网关只会教会 agent 绕过它重试。Kortix 网关会保持调用打开,因此你回复时 agent 仍处于任务中,并会从停止的位置准确继续。
running
agent 起草回复并准备调用 send_email。
waiting
调用已挂起。你可以看到操作及其参数。
approved
你批准后,同一个调用完成,运行继续。
仅按工具名称设置的规则只能询问“agent 可以发送 email 吗?”——这很少是真正的问题。条件会定位调用中的某个值,并使用 glob 或正则表达式匹配;因此,规则可以允许发送到你的域名,同时阻止其他所有地址。列表参数只有在每个条目都通过时才会通过,因此只要有一个不在列表中的收件人,调用就会被暂停。规则无法判断的内容会向更少权限方向解析,绝不会向更多权限方向解析。
项目级规则会首先评估,之后添加连接器的人无法覆盖这些规则。
连接器属于项目,而不是某台笔记本电脑或某个登录账户。添加一次后,该项目启动的每个会话都可以访问它——无需再次设置,也无需通过私信传递密钥。
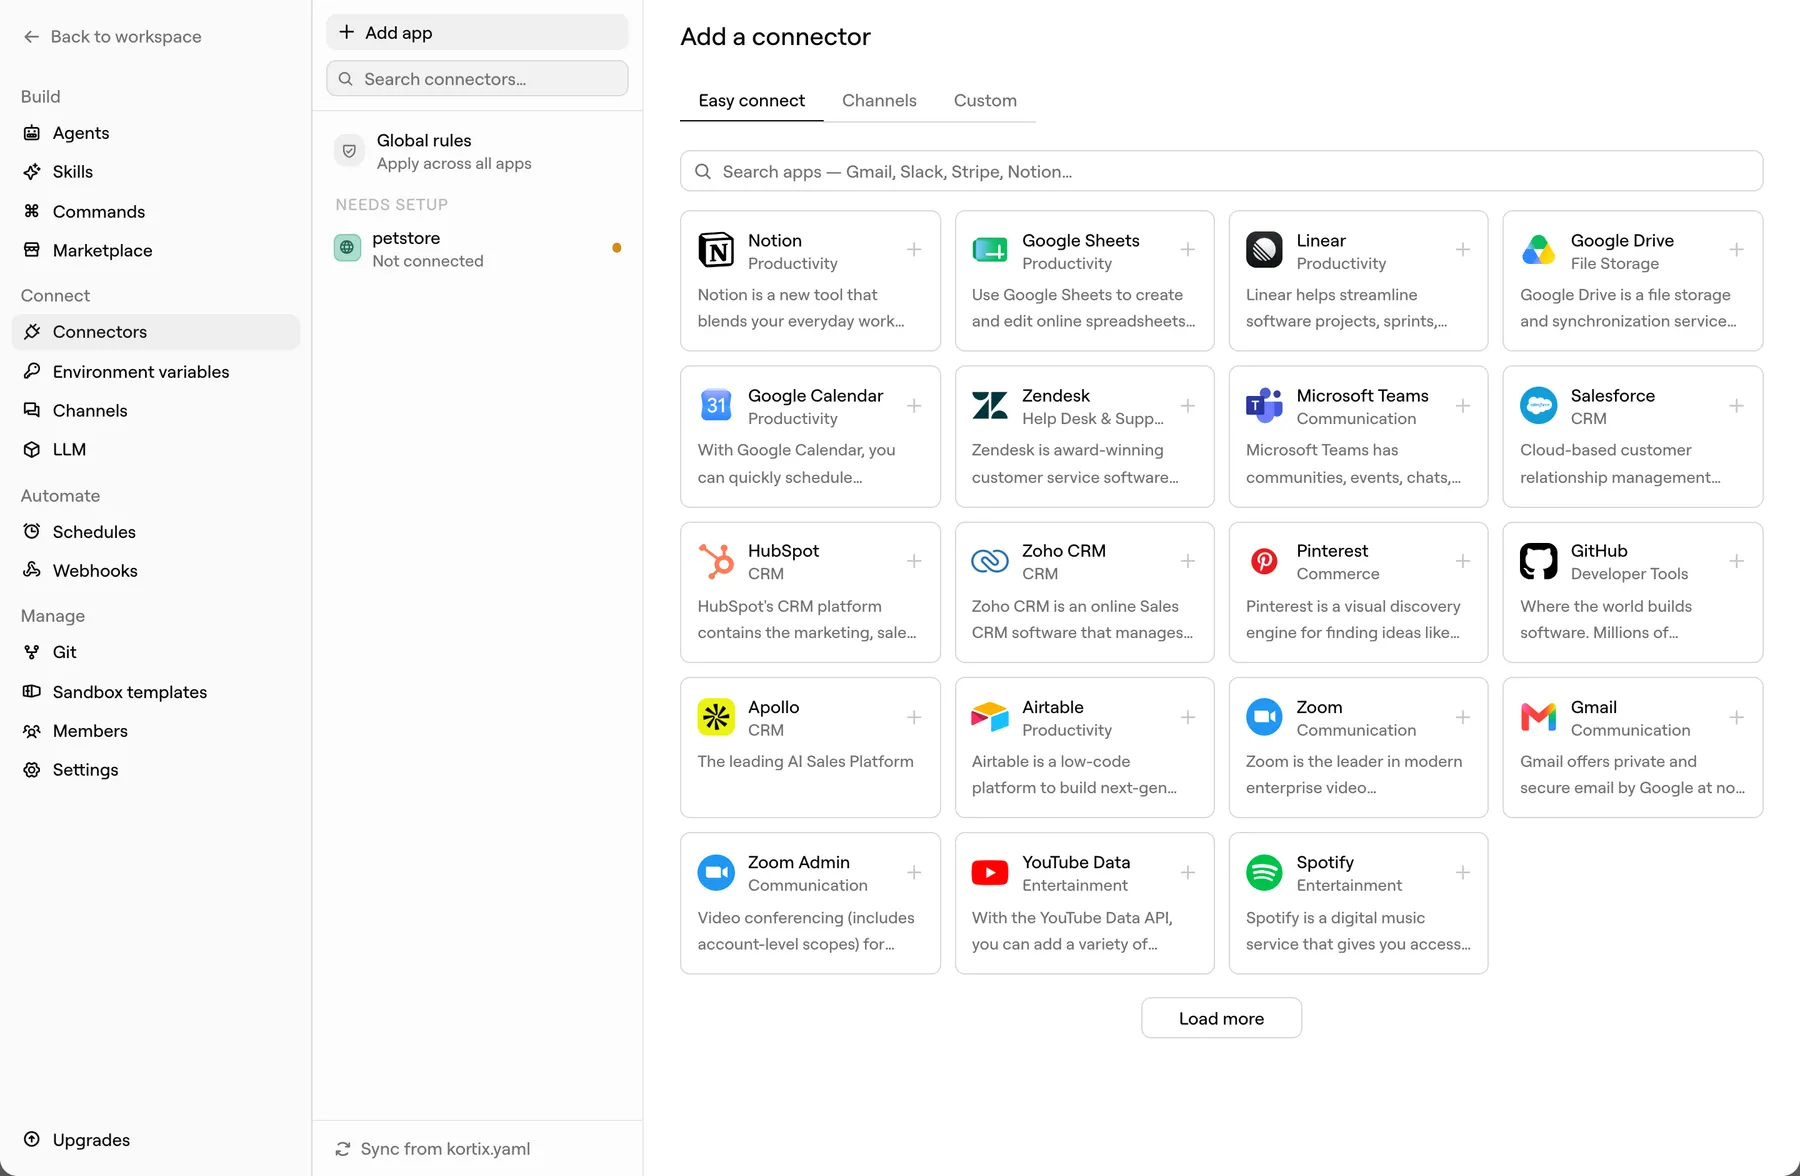
选择应用,完成 OAuth 授权,搞定。Kortix 保存连接信息,而不是你的密码——Gmail、Notion、Linear、Salesforce、HubSpot、Zendesk、Google Drive 以及数千个其他应用。
将 Kortix 指向 OpenAPI 或 Postman 规范、GraphQL 端点、远程 MCP 服务器,或直接输入 HTTP 基础 URL。它会读取源定义、识别身份验证方式,并将每个操作转换为工具。
Slack 和 email 的连接方式相同,因此 agent 可以在工作已经发生的地方被联系并回复。
sandbox 是一台真实的 Linux 机器,模型可以在其中运行任何内容。因此,我们不会把你的凭据放进去。sandbox 只携带一个 Kortix 令牌,该令牌限定在项目范围内;所有出站调用都由隔离墙另一侧的我们组装。
每个密钥都位于模型会读取的环境中。撤销一个密钥意味着在所有复制过它的地方轮换密钥,而其中任何一个都可能出现在日志行中。
令牌限定在一个项目内,并根据 agent 被允许访问的内容进一步缩小范围。关闭连接器会在下一次调用时生效。sandbox 中无需轮换任何内容,因为其中从未有过你的秘密。
connector.call("gmail", "send_email", {…})
agent 调用工具。它指定连接器和操作——没有 URL、主机或密钥。
POST /v1/connectors/call
网关检查该 agent 是否可以使用此连接器,解析策略,在服务器端解密凭据,并将其附加到出站请求。
Authorization: Bearer ••••••••
第三方 API 看到的是正常的已认证请求。响应返回给 agent,凭据则留在外面。
连接器凭据使用每个项目独有的密钥加密,并与 sandbox 可读取的值分开存储。
秘密只会附加到一次出站请求,随后立即丢弃。它永远不会写入 sandbox 环境。
模型永远看不到凭据,账本存储的是输入的哈希,而不是输入本身。
访问权限是授予的,而非继承的。agent 只能获得你为其列出的连接器,除此之外别无其他;实际访问权限始终是用户可执行操作与授予 agent 的权限的交集。
连接器属于一个项目。其他项目无法查看、调用它或读取其凭据——项目拥有独立的影响范围。
每个 agent 都会列出它可以使用的连接器。支持 agent 可以访问 Zendesk 和 Gmail;报告 agent 两者都不能访问,也无法发现它们存在。
选择连接归谁所有:一个由项目管理、所有人共享的账户,或个人授权,让每位成员以自己的身份操作,而自动化主体完全无法操作。
[[agents]]
name = "support"
connectors = ["zendesk", "gmail"]

[[agents]]
name = "recruiting"
connectors = ["greenhouse", "gmail"]

[[agents]]
name = "reporting"
connectors = ["warehouse"]
授权以文本形式存在于代码仓库中,因此谁能访问什么的变化会成为有人审查的差异,而不是悄然移动的设置。
解析凭据的网关同时负责写入记录。访问已连接工具的路径不存在绕过它的可能。
调用的连接器和确切操作。
agent,以及会话背后的用户或触发器。
已运行、已拒绝、等待批准或出错。
该操作是读取、写入还是销毁。
谁在何时放行了挂起的调用。
参数的哈希,以及经过编辑的结果——绝不包含原始秘密。
在应用中查看任意会话的轨迹。审计访问属于 Enterprise 功能。