
Дозволи
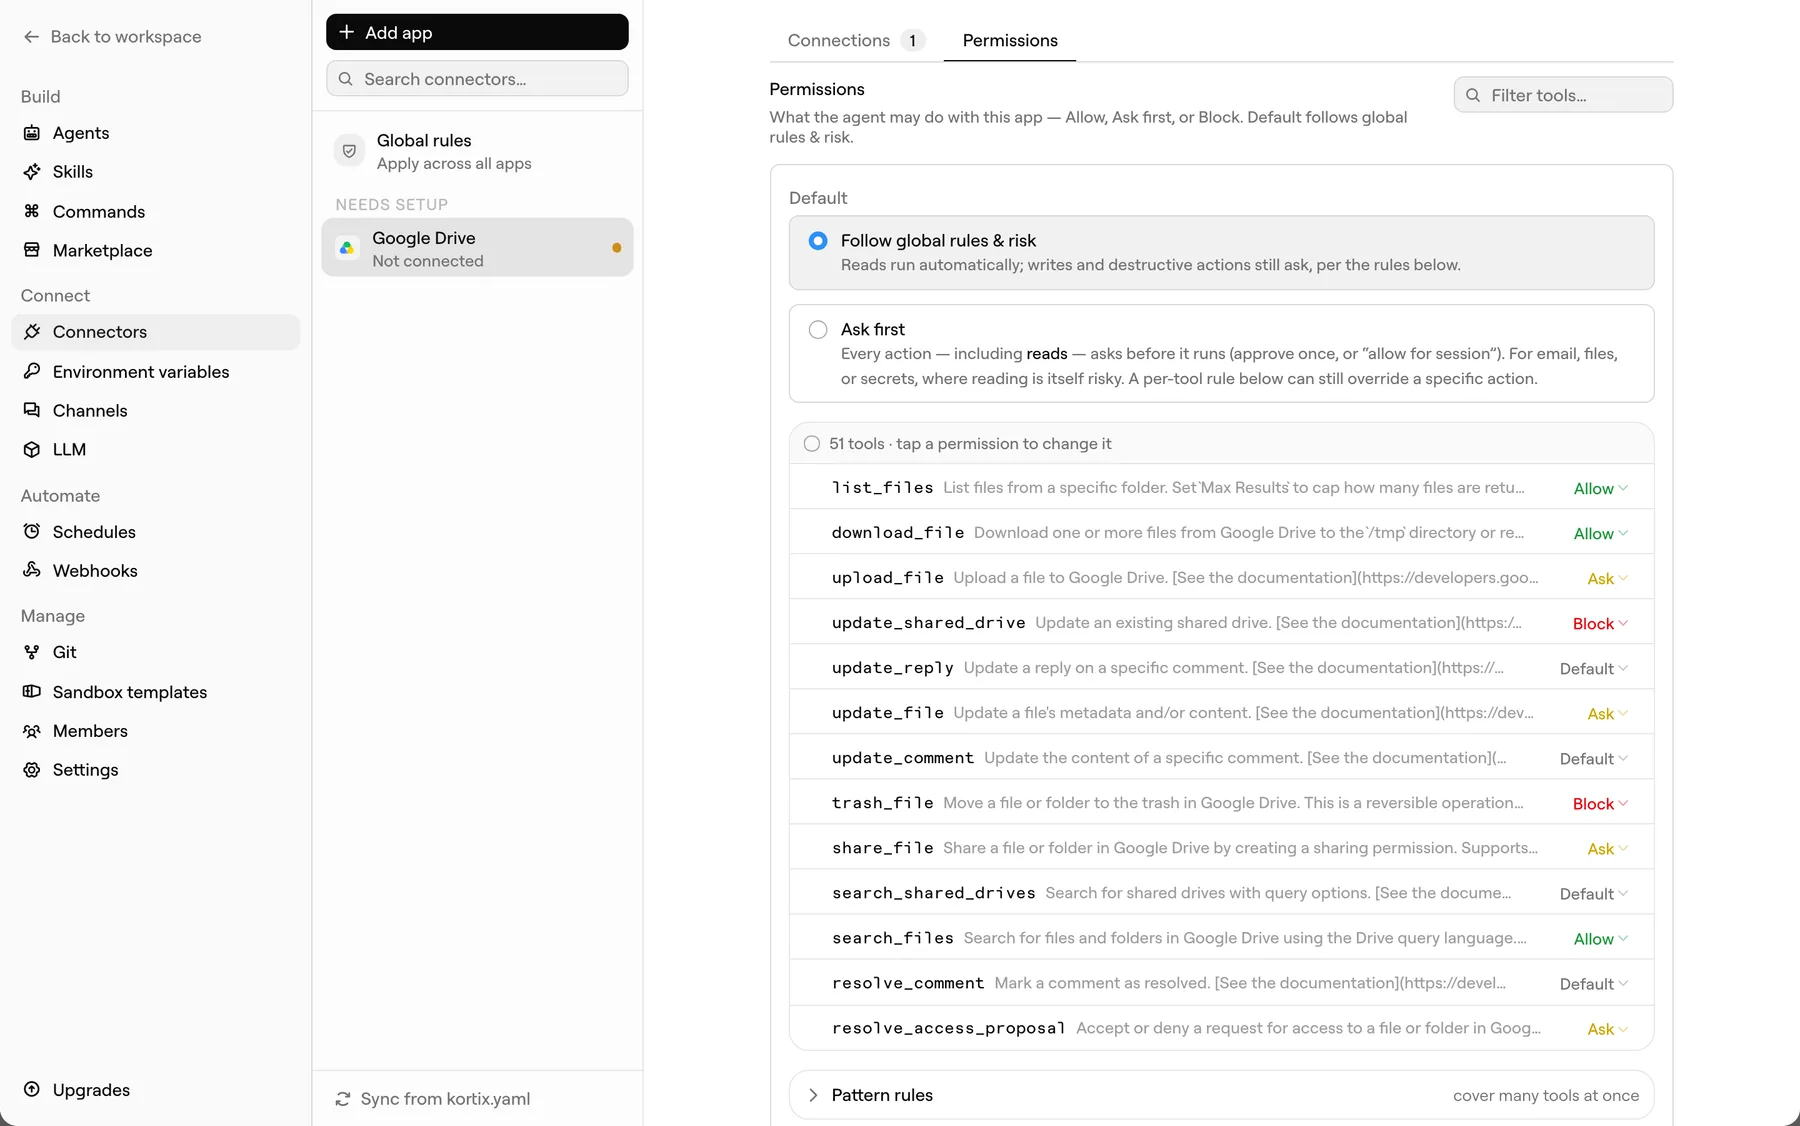
Покреће се самостално
Позив пролази директно. За читања и уобичајене уписе којима сте већ одлучили да верујете.
gmail.list_messages
Повежите алат једном, за целу компанију. Агенти му приступају преко једног токена са ограниченим опсегом који Kortix посредује на серверу — тако сирови акредитиви никада не стижу на машину којом модел управља.
connector.call("gmail", "send_email", {…})
KORTIX_TOKEN=kortix_pat_…
Један ограничени токен и ништа више
Свака радња коју конектор излаже добија један од три одговора, а ви их подешавате. Једна алатка одједном или један образац за стотину — подразумевано glob или regular expression када га ставите између косих црта.
Позив пролази директно. За читања и уобичајене уписе којима сте већ одлучили да верујете.
gmail.list_messages
Извршавање се зауставља на позиву и чека. Особа га одобрава једном, за остатак сесије или га одбија.
gmail.send_email
Радња није доступна и одобрење је тренутно не може омогућити. Брисање корисника остаје забрањено.
stripe.delete_customer
Алатка на Default-у нема сопствено правило и користи подразумевано правило пројекта. Док то подразумевано правило не подесите на ризик — читања се извршавају, а уписи и деструктивне радње питају — нетакнут пројекат извршава све.
Мрежна капија која враћа грешку учи агента да је заобиђе поновним покушајем. Kortix капија оставља позив отвореним, па је агент и даље усред задатка када одговорите — и наставља тачно где је стао.
running
Агент саставља одговор и стиже до send_email.
waiting
Позив је задржан. Видите радњу и њене аргументе.
approved
Одобравате. Исти позив се завршава, а извршавање се наставља.
Правило по називу алатке може само да пита „сме ли агент да пошаље email?“ — што ретко јесте право питање. Услов показује на вредност унутар позива и пореди је са glob-ом или regular expression-ом, па правило може дозволити слање на ваш домен и зауставити све остало. Аргумент листе пролази само када свака ставка прође, па је један прималац ван листе довољан да задржи позив. Све што правило не може да одлучи разрешава се ка мањем приступу, никада ка већем.
Правила за цео пројекат процењују се прва и не може их заобићи особа која касније дода конектор.
Конектор припада пројекту, а не лаптопу или пријави. Додајте га једном и свака сесија коју тај пројекат покрене може да му приступи — без другог подешавања и без дељења кључа у директној поруци.
Изаберите апликацију, прођите кроз њен OAuth екран и готово. Kortix чува везу, не вашу лозинку — Gmail, Notion, Linear, Salesforce, HubSpot, Zendesk, Google Drive и хиљаде других.
Усмерите Kortix на OpenAPI или Postman спецификацију, GraphQL крајњу тачку, удаљени MCP сервер или основни HTTP URL. Он чита извор, утврђује аутентикацију и претвара сваку операцију у алатку.
Slack и email се повезују на исти начин, па агент може да буде доступан и да одговара тамо где се посао већ одвија.
Sandbox је права Linux машина на којој модел може да покрене било шта. Зато у њу не стављамо ваше акредитиве. Sandbox носи тачно један Kortix токен, ограничен на пројекат, а сваки одлазни позив састављамо са наше стране зида.
Сваки кључ се налази у окружењу које модел чита. Опозив једног значи његову замену свуда где је копиран, а било који може завршити у линији дневника.
Ограничен на један пројекат, а затим додатно сужен оним што је агенту дозвољено да додирује. Искључивање конектора важи већ за следећи позив. У sandbox-у ништа не треба мењати, јер тамо никада није била ваша тајна.
connector.call("gmail", "send_email", {…})
Агент позива алатку. Наводи конектор и радњу — нема URL, хост ни кључ.
POST /v1/connectors/call
Gateway проверава да ли овај агент сме да користи овај конектор, разрешава политику, дешифрује акредитив на серверу и додаје га у одлазни захтев.
Authorization: Bearer ••••••••
API треће стране види уобичајен аутентификован захтев. Одговор се враћа агенту. Акредитив остаје иза.
Акредитиви конектора шифрују се кључем по пројекту и чувају одвојено од вредности које sandbox сме да чита.
Тајна се додаје једном одлазном захтеву и затим одбацује. Никада се не уписује у окружење sandbox-а.
Модел никада не види акредитив, а регистар чува хеш улаза, не саме улазе.
Приступ се додељује, не наслеђује. Агент добија конекторе које му наведете и ништа више; ефективни приступ је увек пресек онога што особа сме и онога што је агенту додељено.
Конектор припада једном пројекту. Други пројекат не може да га види, позове или прочита његов акредитив — пројекат је сопствени радијус утицаја.
Сваки агент наводи конекторе које сме да користи. Агент за подршку приступа Zendesk-у и Gmail-у; агент за извештаје не приступа ниједном и не може да открије да постоје.
Изаберите коме веза припада: налогу којим управља пројекат и који сви деле, или личној ауторизацији где сваки члан делује као себе, а аутоматизовани принципал уопште не може да делује.
[[agents]]
name = "support"
connectors = ["zendesk", "gmail"]

[[agents]]
name = "recruiting"
connectors = ["greenhouse", "gmail"]

[[agents]]
name = "reporting"
connectors = ["warehouse"]
Доделе су текст у репозиторијуму, па је промена приступа разлика коју неко прегледа — не поставка која се тихо променила.
Gateway који разрешава акредитив уједно уписује запис. Не постоји пут до повезане алатке који га заобилази.
Конектор и тачно позвана радња.
Агент и особа или окидач иза сесије.
Извршено, одбијено, чека одобрење или грешка.
Да ли радња чита, уписује или уништава.
Ко је ослободио задржани позив и када.
Хеш аргумената и редиговани резултат — никада сирова тајна.
Прочитајте траг за било коју сесију у апликацији. Приступ ревизији део је Enterprise-а.
Почните са једним послом и ширите се одатле.