
許可
自動実行
呼び出しはそのまま実行されます。読み取りや、信頼すると決めた定型的な書き込みに使います。
gmail.list_messages
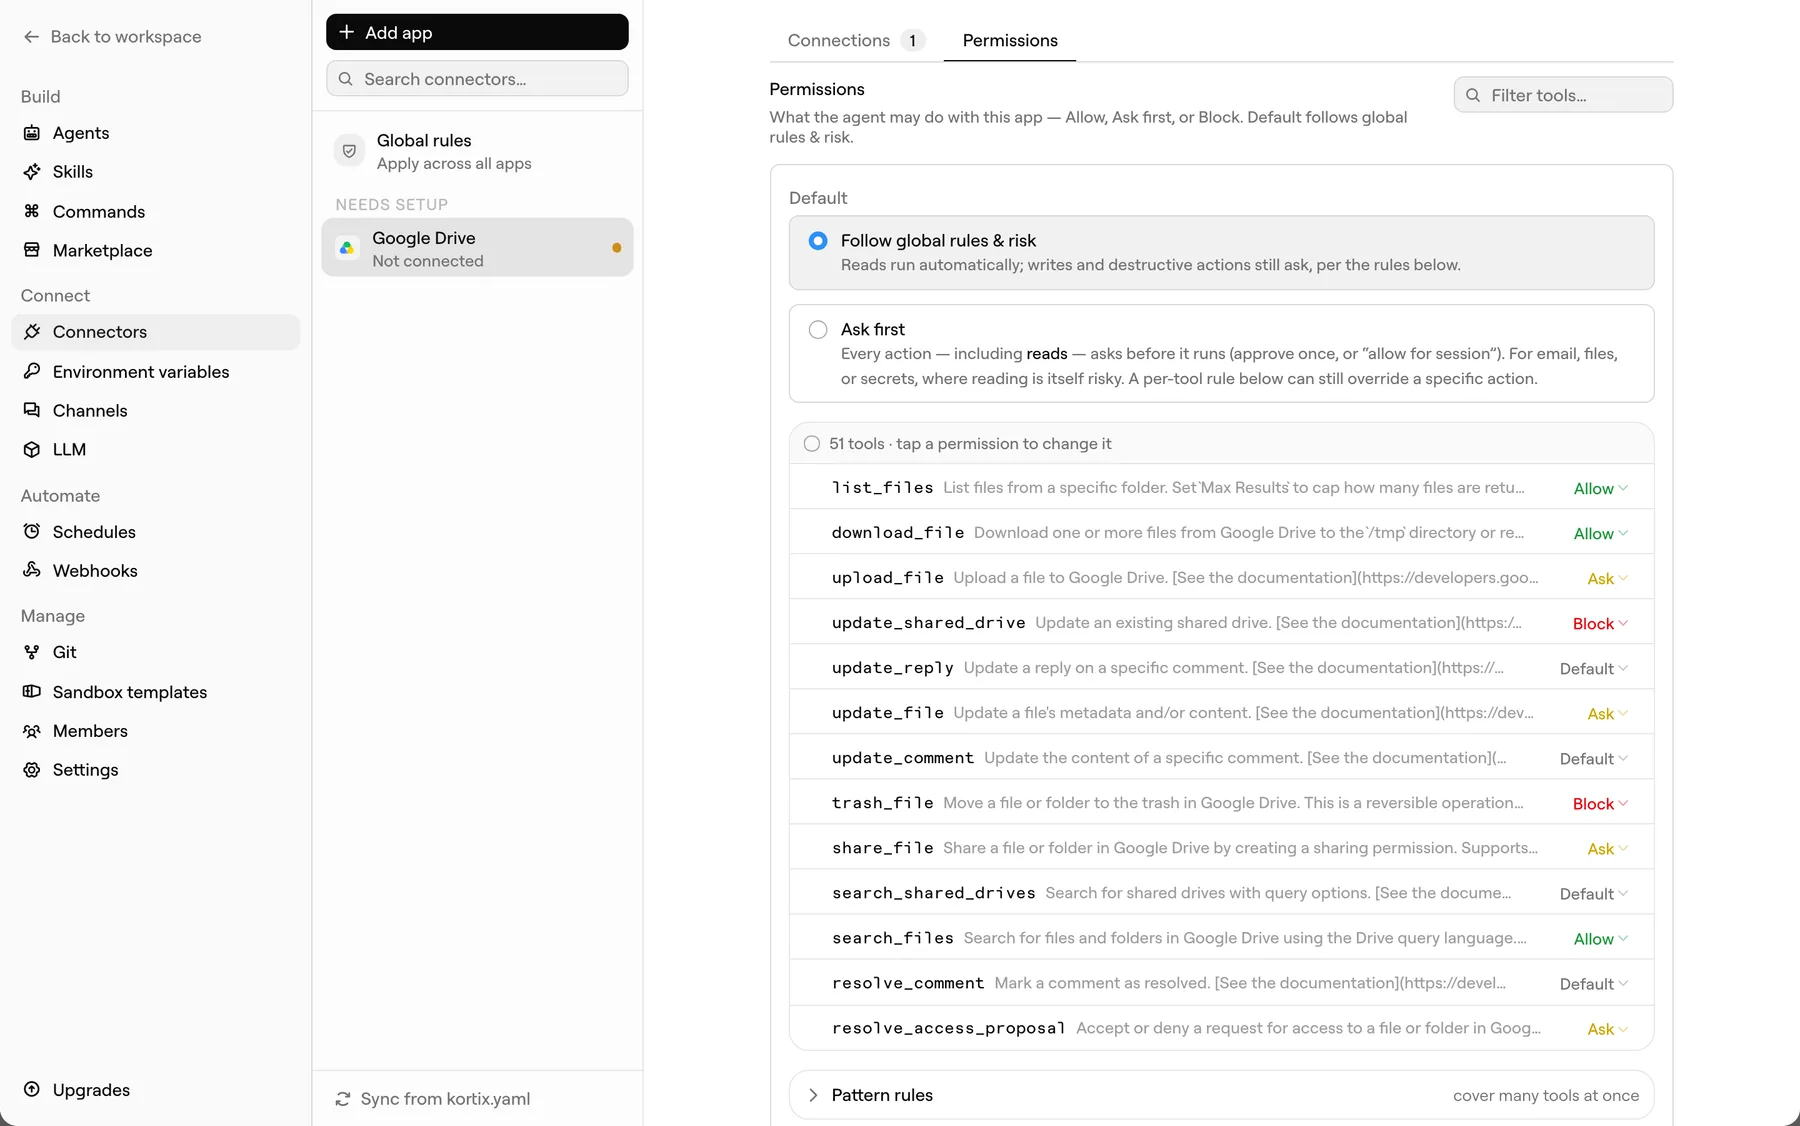
コネクターが公開する各操作には、3つの答えのいずれかを設定できます。1つずつ指定することも、100個をカバーするパターンを使うことも可能です。デフォルトはglob、スラッシュで囲めばregular expressionを使えます。
呼び出しはそのまま実行されます。読み取りや、信頼すると決めた定型的な書き込みに使います。
gmail.list_messages
呼び出しの時点で実行が停止し、待機します。ユーザーは1回だけ、セッション中ずっと、または拒否を選べます。
gmail.send_email
操作は利用できず、その場で承認して解除することもできません。顧客の削除は常に禁止です。
stripe.delete_customer
Defaultのままのツールには独自ルールがなく、プロジェクトのデフォルトに従います。デフォルトをリスク基準(読み取りは実行、書き込みと破壊的操作は確認)に設定するまで、未設定のプロジェクトではすべてが実行されます。
エラーで止まるゲートは、エージェントに迂回して再試行することを教えてしまいます。Kortixのゲートは呼び出しを保持するため、回答時もエージェントはタスクの途中にあり、停止した場所から正確に再開します。
running
エージェントが返信を作成し、send_emailに到達します。
waiting
呼び出しは保留されます。操作と引数を確認できます。
approved
承認すると、同じ呼び出しが完了し、実行が続行されます。
ツール名のルールで確認できるのは「エージェントはメールを送信してよいか?」だけです。しかし本当に知りたいのは、たいてい別のことです。条件を使えば呼び出し内の値を指定し、globまたはregular expressionで照合できます。自社ドメインへの送信は許可し、それ以外は停止する、といったルールが可能です。リスト引数はすべての項目が通過した場合のみ許可されるため、リスト外の宛先が1つでもあれば呼び出しは保留されます。ルールで判断できないものは、常にアクセスを狭める方向に解決され、広がることはありません。
プロジェクト全体のルールが最初に評価され、後からコネクターを追加する人が上書きすることはできません。
コネクターはノートPCやログインではなく、プロジェクトに属します。一度追加すれば、そのプロジェクトで開始するすべてのセッションから、追加設定なしでアクセスできます。DMでキーを渡す必要もありません。
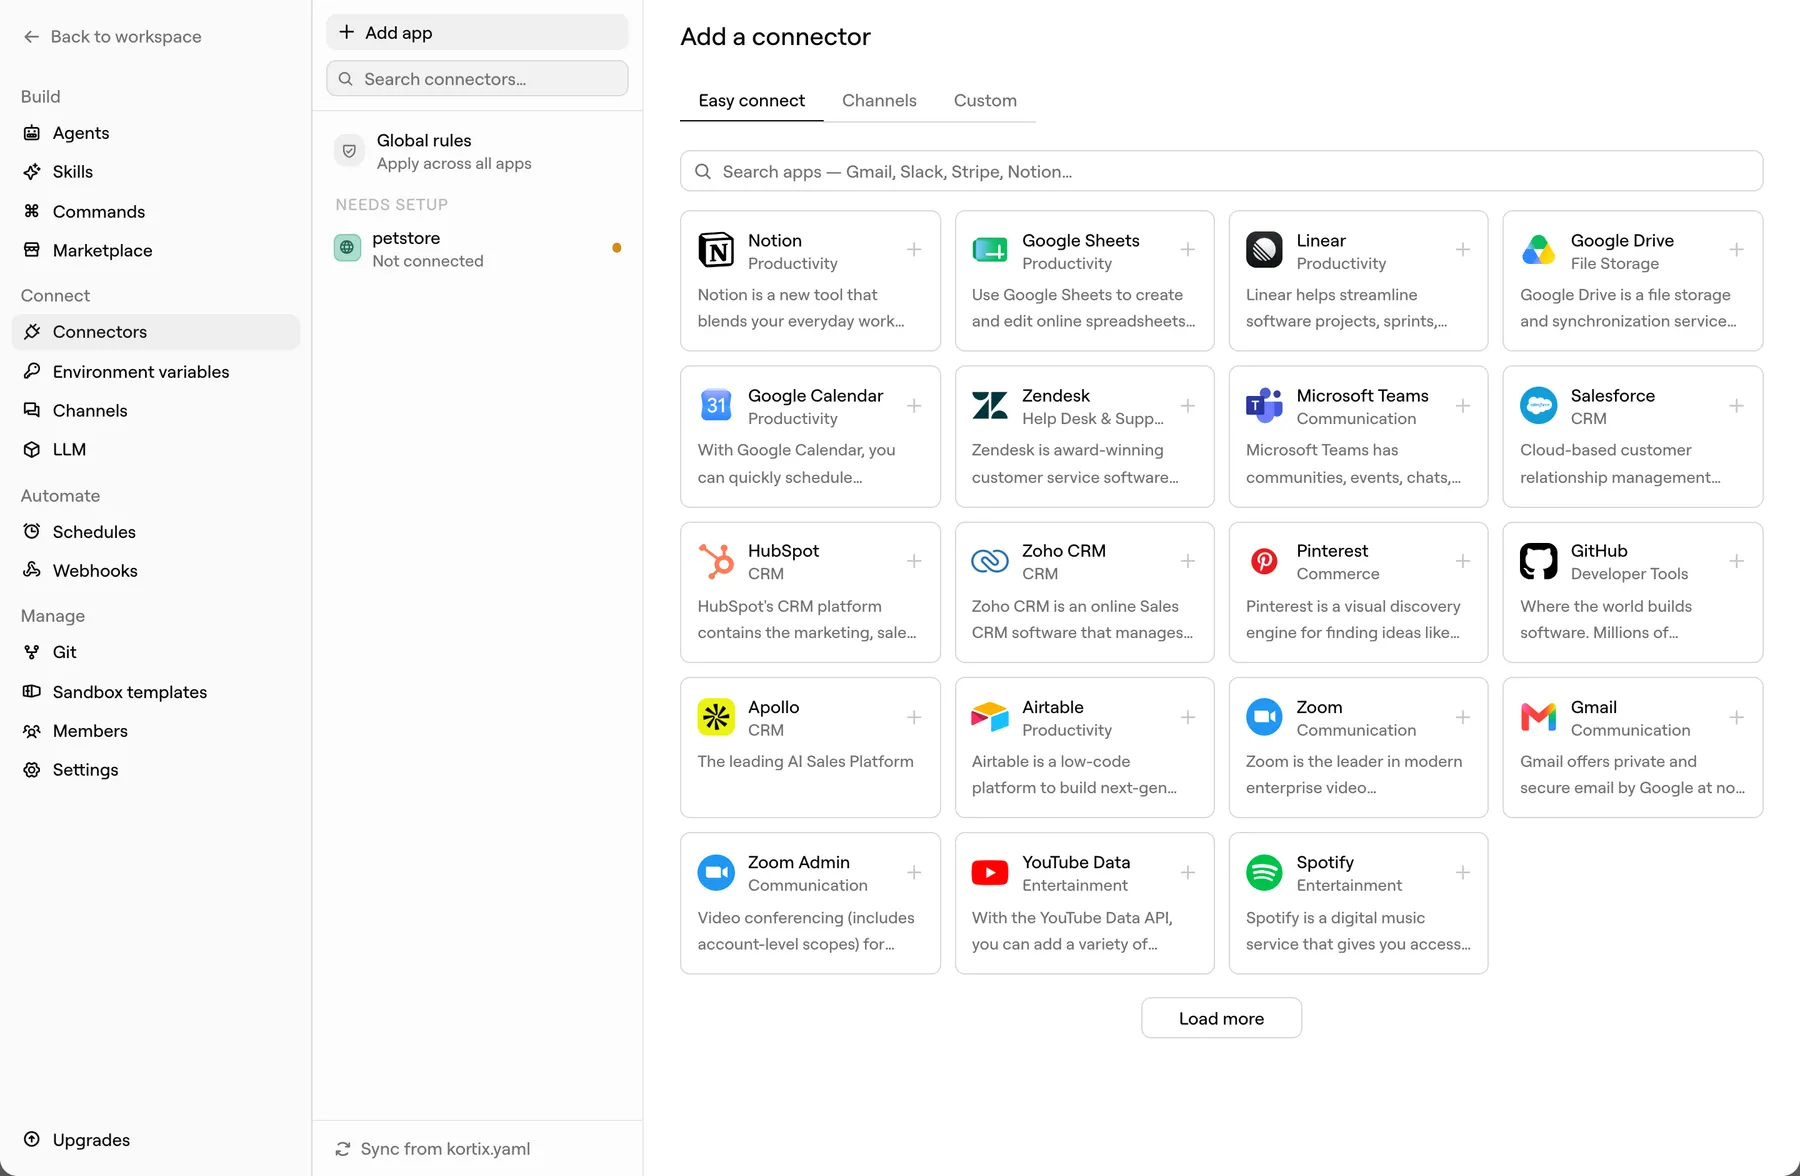
アプリを選び、OAuth画面を進めれば完了。Kortixが保存するのは接続情報であり、パスワードではありません。Gmail、Notion、Linear、Salesforce、HubSpot、Zendesk、Google Driveなど数千種類に対応。
OpenAPIまたはPostmanの仕様、GraphQLエンドポイント、リモートMCPサーバー、単純なHTTPベースURLをKortixに指定できます。ソースを読み取り、認証方式を判断し、すべての操作をツールに変換します。
Slackとメールも同じ方法で接続できるため、エージェントは業務が行われている場所で呼び出され、返信できます。
サンドボックスは、モデルが何でも実行できる実際のLinuxマシンです。だから認証情報は入れません。サンドボックスが持つのはプロジェクト単位にスコープされたKortixトークン1つだけで、外部への各リクエストは壁のこちら側で組み立てられます。
すべてのキーが、モデルが読み取る環境に置かれます。1つを無効化するには、コピーされたすべての場所でローテーションが必要で、そのどれもがログに残る可能性があります。
1つのプロジェクトにスコープされ、さらにエージェントに許可された操作だけに絞られます。コネクターをオフにすると次の呼び出しから反映されます。サンドボックス内には、そもそもあなたの秘密情報が存在しないため、ローテーションも不要です。
connector.call("gmail", "send_email", {…})
エージェントがツールを呼び出します。コネクターと操作名を指定するだけで、URL、ホスト、キーは持ちません。
POST /v1/connectors/call
ゲートウェイが、このエージェントにコネクターの利用権限があるか確認し、ポリシーを適用し、認証情報をサーバー側で復号して外部リクエストに付加します。
Authorization: Bearer ••••••••
サードパーティAPIからは、通常の認証済みリクエストに見えます。応答はエージェントに返り、認証情報は外部に出ません。
コネクターの認証情報はプロジェクトごとのキーで暗号化され、サンドボックスが読み取れる値とは分離して保存されます。
シークレットは1つの外部リクエストに付加され、すぐに破棄されます。サンドボックス環境に書き込まれることはありません。
モデルに認証情報が表示されることはなく、台帳には入力値そのものではなく入力のハッシュが保存されます。
アクセス権は付与されるもので、継承されません。エージェントが使えるのは指定されたコネクターだけで、実効アクセスは常に、その人ができることとエージェントに付与された権限の共通部分です。
コネクターは1つのプロジェクトに属します。別のプロジェクトからは表示、呼び出し、認証情報の読み取りができません。プロジェクトごとに影響範囲が分離されています。
各エージェントに利用可能なコネクターを指定します。サポートエージェントはZendeskとGmailにアクセスできますが、レポートエージェントはどちらにもアクセスできず、存在も知ることができません。
接続の所有者を選べます。全員で共有するプロジェクト管理アカウントか、各メンバーが自分として操作する個人認証です。後者では自動化されたプリンシパルは一切操作できません。
[[agents]]
name = "support"
connectors = ["zendesk", "gmail"]

[[agents]]
name = "recruiting"
connectors = ["greenhouse", "gmail"]

[[agents]]
name = "reporting"
connectors = ["warehouse"]
権限はリポジトリ内のテキストです。何にアクセスできるかの変更は、誰かがレビューする差分であり、ひっそり移動する設定ではありません。
認証情報を解決するゲートウェイが、そのまま記録も作成します。これを経由せずに接続済みツールへ到達する経路はありません。
コネクターと、呼び出された正確な操作。
エージェントと、セッションの背後にいるユーザーまたはトリガー。
実行済み、拒否、承認待ち、またはエラー。
操作が読み取り、書き込み、破壊のいずれか。
保留中の呼び出しを解除した人と時刻。
引数のハッシュと、秘匿化された結果。生のシークレットは記録されません。
アプリ内で任意のセッションの履歴を確認できます。監査アクセスはEnterpriseの機能です。