
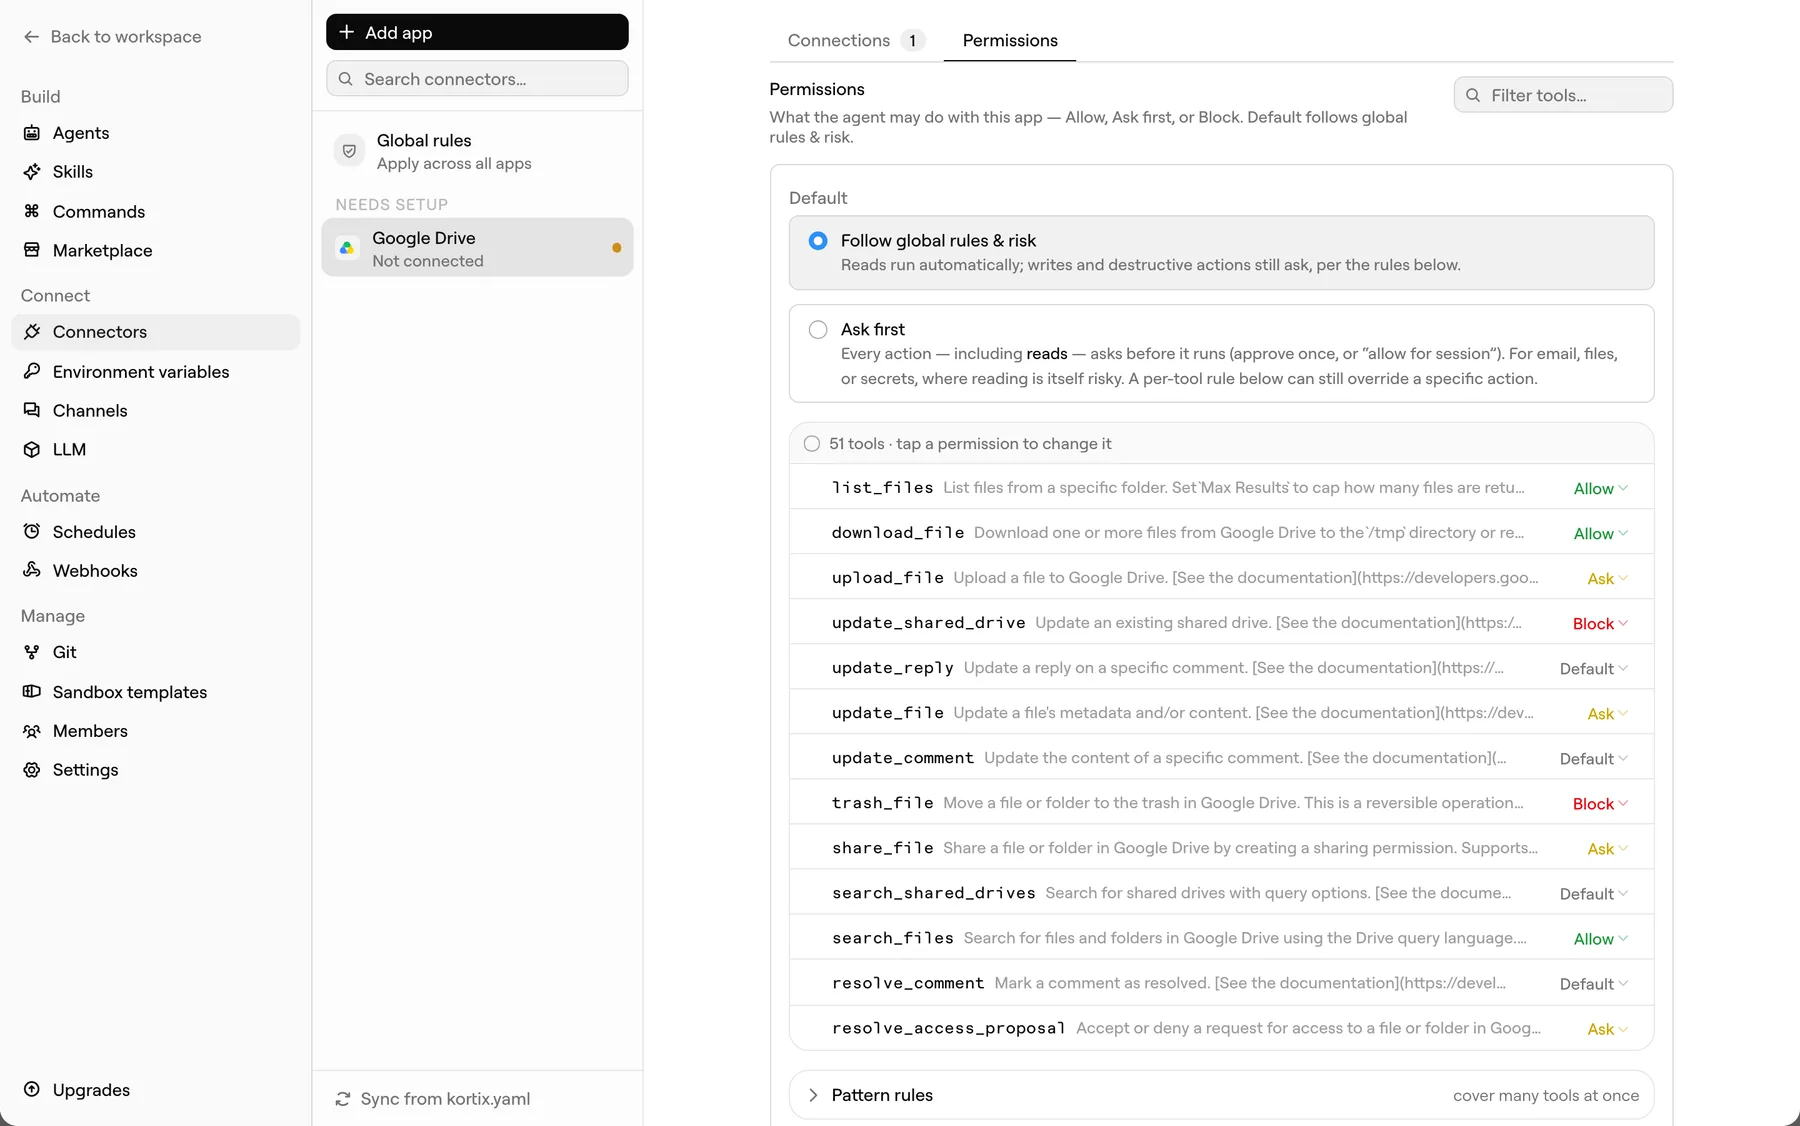
Erlauben
Wird selbstständig ausgeführt
Der Aufruf wird direkt ausgeführt. Für Lesevorgänge und routinemäßige Schreibvorgänge, denen du bereits vertraust.
gmail.list_messages
Verbinden Sie ein Tool einmal für das gesamte Unternehmen. Agenten erreichen es über ein einzelnes, bereichsbeschränktes Token, das Kortix serverseitig vermittelt – so gelangt das echte Zugangsdaten niemals auf das Gerät, das das Modell steuert.
connector.call("gmail", "send_email", {…})
KORTIX_TOKEN=kortix_pat_…
Ein begrenztes Token und sonst nichts
Jede von einem Connector bereitgestellte Aktion erhält eine von drei Antworten, die du festlegst. Ein Tool nach dem anderen oder ein Muster für hundert — standardmäßig ein Glob oder ein regulärer Ausdruck, wenn du ihn in Schrägstriche setzt.
Der Aufruf wird direkt ausgeführt. Für Lesevorgänge und routinemäßige Schreibvorgänge, denen du bereits vertraust.
gmail.list_messages
Der Lauf stoppt beim Aufruf und wartet. Eine Person genehmigt ihn einmal, für den Rest der Sitzung oder lehnt ihn ab.
gmail.send_email
Die Aktion ist nicht verfügbar, und keine Genehmigung kann sie in diesem Moment freigeben. Einen Kunden zu löschen bleibt ausgeschlossen.
stripe.delete_customer
Ein Tool mit der Einstellung Default hat keine eigene Regel und fällt auf den Projektstandard zurück. Solange du diesen Standard nicht auf Risiko setzt — Lesevorgänge werden ausgeführt, Schreibvorgänge und destruktive Aktionen fragen nach — führt ein unverändertes Projekt alles aus.
Ein Gate, das einen Fehler ausgibt, bringt einem Agenten bei, es durch Wiederholungen zu umgehen. Ein Kortix-Gate hält den Aufruf offen. So befindet sich der Agent bei deiner Antwort noch mitten in der Aufgabe und macht genau an der unterbrochenen Stelle weiter.
running
Der Agent erstellt den Antwortentwurf und erreicht send_email.
waiting
Der Aufruf wird angehalten. Du siehst die Aktion und ihre Argumente.
approved
Du genehmigst. Derselbe Aufruf wird abgeschlossen und der Lauf fortgesetzt.
Eine Tool-Namen-Regel kann nur fragen: „Darf der Agent E-Mails senden?“ — was selten die eigentliche Frage ist. Eine Bedingung verweist auf einen Wert innerhalb des Aufrufs und gleicht ihn mit einem Glob oder regulären Ausdruck ab. So kann eine Regel das Senden an deine eigene Domain erlauben und alles andere stoppen. Ein Listenargument wird nur akzeptiert, wenn jeder Eintrag die Prüfung besteht. Ein einziger Empfänger außerhalb der Liste genügt also, um den Aufruf anzuhalten. Alles, was die Regel nicht entscheiden kann, wird in Richtung weniger Zugriff aufgelöst, niemals in Richtung mehr.
Projektweite Regeln werden zuerst ausgewertet und können von niemandem überschrieben werden, der später einen Connector hinzufügt.
Ein Konnektor gehört zum Projekt, nicht zu einem Laptop oder Login. Fügen Sie ihn einmal hinzu, und jede Sitzung, die in diesem Projekt gestartet wird, kann ihn erreichen – ohne weitere Einrichtung und ohne dass ein Schlüssel per DM weitergegeben werden muss.
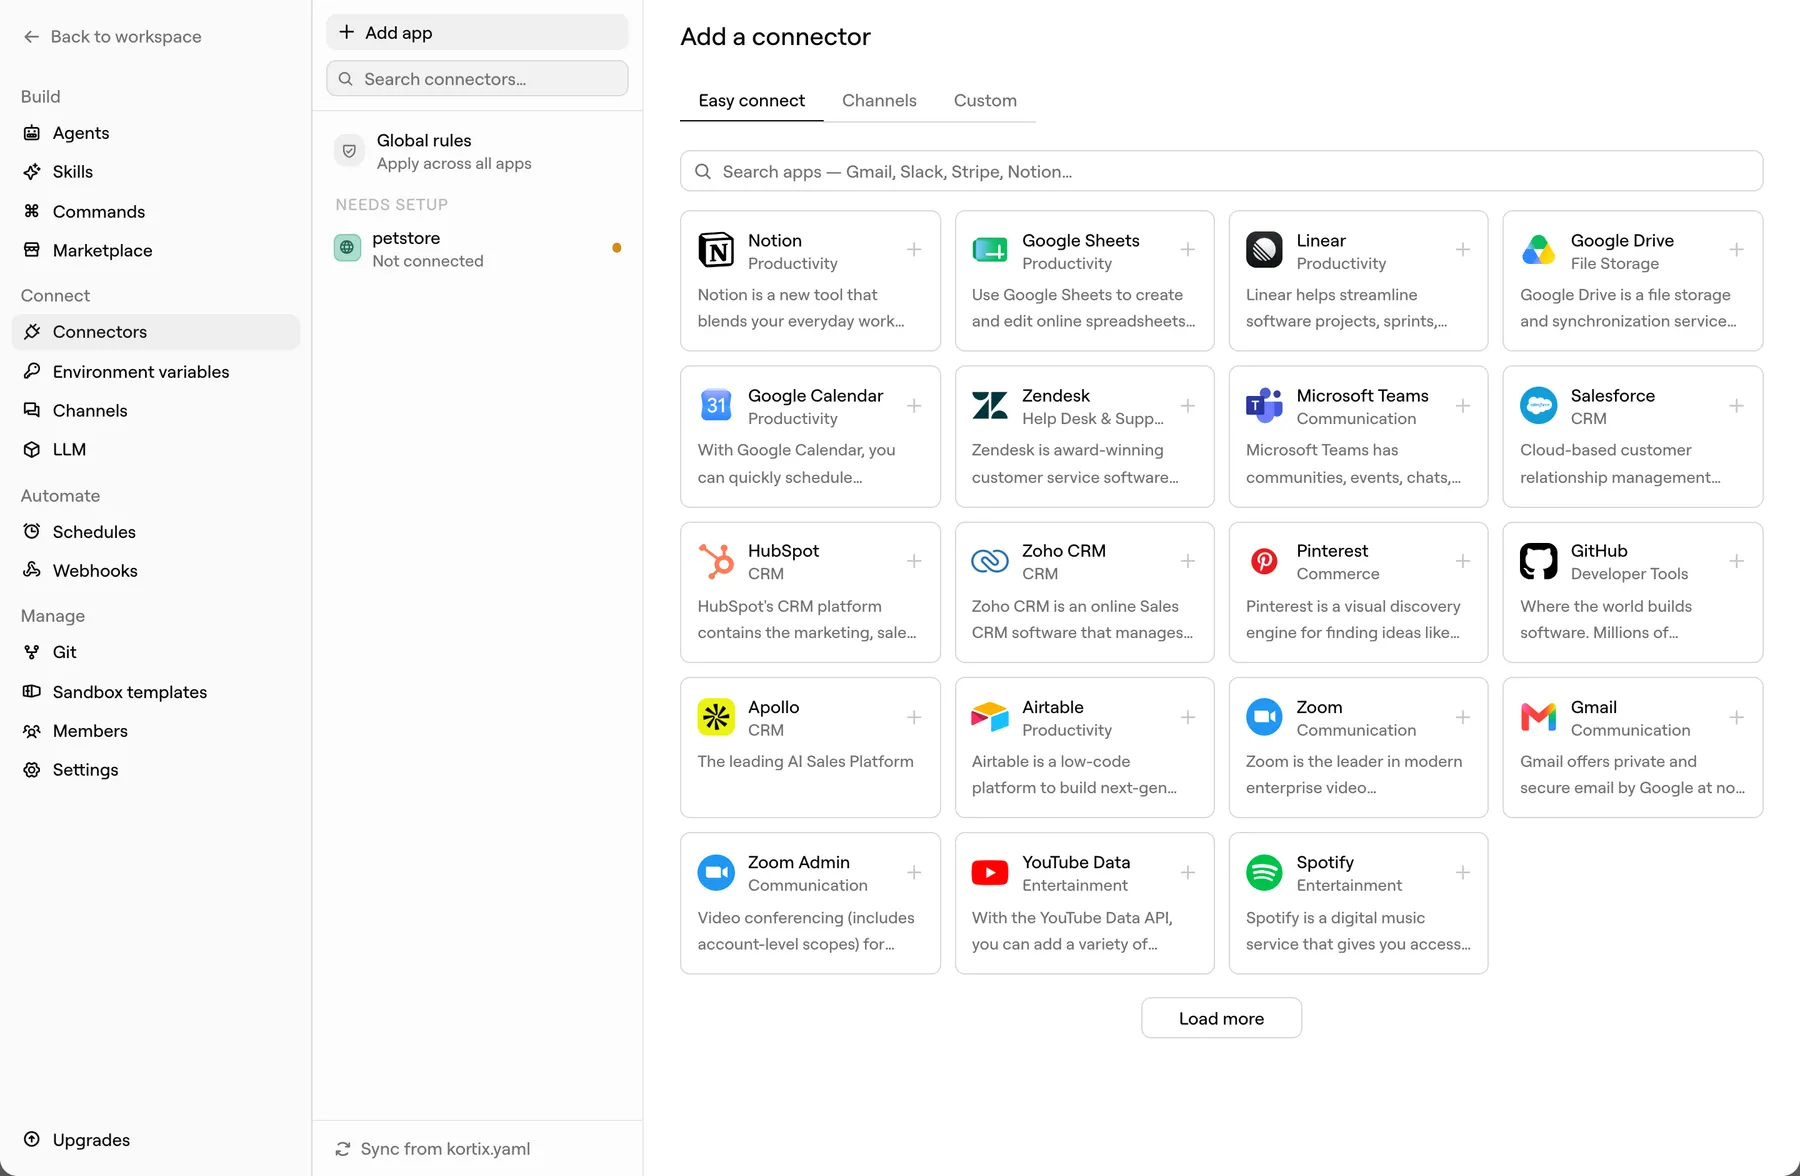
App auswählen, durch den OAuth-Bildschirm klicken, fertig. Kortix speichert die Verbindung, nicht dein Passwort — Gmail, Notion, Linear, Salesforce, HubSpot, Zendesk, Google Drive und Tausende mehr.
Verweise Kortix auf eine OpenAPI- oder Postman-Spezifikation, einen GraphQL-Endpunkt, einen entfernten MCP-Server oder eine einfache HTTP-Basis-URL. Die Quelle wird gelesen, die Authentifizierung ermittelt und jede Operation in ein Tool umgewandelt.
Slack und E-Mail werden auf dieselbe Weise verbunden, damit ein Agent dort erreicht werden und antworten kann, wo die Arbeit bereits stattfindet.
Eine Sandbox ist eine echte Linux-Maschine, auf der das Modell alles ausführen kann. Deshalb legen wir deine Zugangsdaten nicht hinein. Die Sandbox enthält genau ein Kortix-Token, auf das Projekt begrenzt, und jeder ausgehende Aufruf wird auf unserer Seite der Grenze zusammengestellt.
Jeder Schlüssel liegt in der Umgebung, die das Modell liest. Einen zu widerrufen bedeutet, ihn überall zu rotieren, wo er kopiert wurde — und jeder davon kann in einer Logzeile landen.
Auf ein Projekt begrenzt und zusätzlich durch das eingeschränkt, worauf dieser Agent zugreifen darf. Einen Connector zu deaktivieren wirkt beim nächsten Aufruf. In der Sandbox muss nichts rotiert werden, weil dort nie eines deiner Secrets lag.
connector.call("gmail", "send_email", {…})
Der Agent ruft ein Tool auf. Er nennt den Connector und die Aktion — er hat keine URL, keinen Host und keinen Schlüssel.
POST /v1/connectors/call
Das Gateway prüft, ob dieser Agent den Connector verwenden darf, löst die Richtlinie auf, entschlüsselt die Zugangsdaten serverseitig und fügt sie der ausgehenden Anfrage hinzu.
Authorization: Bearer ••••••••
Die Drittanbieter-API sieht eine normale authentifizierte Anfrage. Die Antwort geht an den Agenten zurück. Die Zugangsdaten bleiben geschützt.
Connector-Zugangsdaten werden mit einem projektspezifischen Schlüssel verschlüsselt und getrennt von den Werten gespeichert, die eine Sandbox lesen darf.
Das Secret wird an eine einzelne ausgehende Anfrage angehängt und danach verworfen. Es wird nie in die Sandbox-Umgebung geschrieben.
Das Modell sieht nie eine Zugangsdaten-Information, und das Protokoll speichert einen Hash der Eingaben statt der Eingaben selbst.
Zugriff wird gewährt, nicht vererbt. Ein Agent erhält die Connectoren, die du für ihn auflistest, und nichts anderes. Der effektive Zugriff ist immer die Schnittmenge aus den Berechtigungen der Person und denen, die dem Agenten gewährt wurden.
Ein Connector gehört zu genau einem Projekt. Ein anderes Projekt kann ihn weder sehen, aufrufen noch seine Zugangsdaten lesen — ein Projekt bildet seine eigene Schadensgrenze.
Jeder Agent listet die Connectoren auf, die er verwenden darf. Der Support-Agent erreicht Zendesk und Gmail; der Reporting-Agent erreicht keines von beiden und kann nicht feststellen, dass sie existieren.
Wähle, wem die Verbindung gehört: einem vom Projekt verwalteten Konto, das alle gemeinsam nutzen, oder einer persönlichen Autorisierung, bei der jedes Mitglied als es selbst handelt und ein automatisierter Principal überhaupt nicht handeln kann.
[[agents]]
name = "support"
connectors = ["zendesk", "gmail"]

[[agents]]
name = "recruiting"
connectors = ["greenhouse", "gmail"]

[[agents]]
name = "reporting"
connectors = ["warehouse"]
Berechtigungen sind Text im Repository. Eine Änderung daran, wer worauf zugreifen kann, ist also ein Diff, den jemand prüft — keine Einstellung, die sich unbemerkt geändert hat.
Das Gateway, das die Zugangsdaten auflöst, schreibt auch den Eintrag. Es gibt keinen Weg zu einem verbundenen Tool, der es umgeht.
Der Connector und die genau aufgerufene Aktion.
Der Agent und die Person oder der Trigger hinter der Sitzung.
Ausgeführt, abgelehnt, wartet auf Genehmigung oder mit Fehler beendet.
Ob die Aktion liest, schreibt oder Daten löscht.
Wer einen angehaltenen Aufruf freigegeben hat und wann.
Ein Hash der Argumente und ein redigiertes Ergebnis — niemals ein unverändertes Secret.
Lies die Spur jeder Sitzung direkt in der App. Audit-Zugriff ist Teil von Enterprise.
Beginne mit einer Aufgabe und wachse von dort aus.